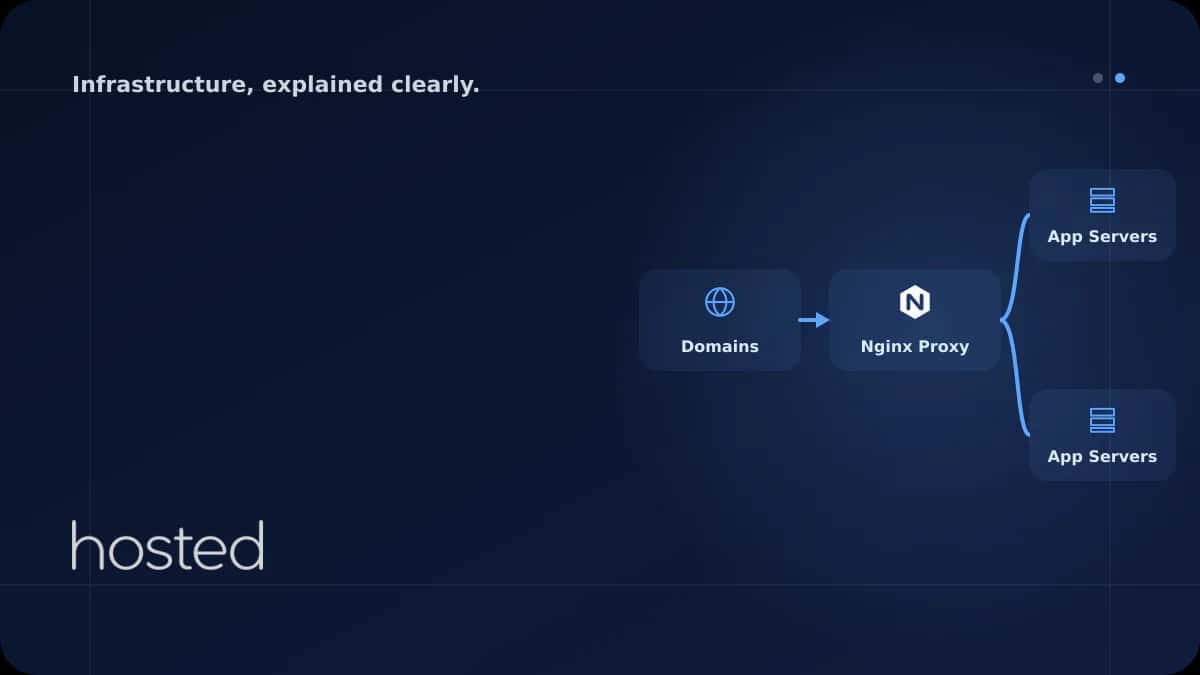
Nginx reverse proxy: više domena na jednom serveru
Upravljajte sa više domena na jednom serveru pomoću Nginx reverse proxy-ja. Vodič kroz konfiguraciju server blokova, SSL sertifikata i upstream podešavanja.
Ahmet Yılmaz
Viši inženjer infrastrukture
Iznajmljivanje zasebnog servera za svaki projekat skupo je, a i neefikasno za upravljanje. Uz Nginx reverse proxymožete usmeriti više domena na različite aplikacije (Node.js, PHP, Python) na jednom serveru, centralno upravljati SSL sertifikatima i obavljati osnovno balansiranje opterećenja. U ovom vodiču obrađujemo postavljanje Nginx reverse proxy-ja od nule, konfiguraciju server blokova i integraciju Let's Encrypt SSL sertifikata.
Šta je reverse proxy?
Reverse proxy je posrednik koji se nalazi između klijenta (pregledača) i backend aplikacionih servera. Klijent se ne povezuje direktno sa aplikacijom; Nginx prima dolazni zahtev, odlučuje na koju aplikaciju ga usmeriti i vraća odgovor klijentu.
-
Jedna IP adresa, više domena Nginx usmerava zahteve koji stižu preko iste IP adrese ka različitim aplikacijama na osnovu Host zaglavlja.
-
SSL terminacija SSL/TLS šifrovanje i dešifrovanje obavlja se na Nginx-u; backend aplikacije rade preko HTTP-a, što pojednostavljuje konfiguraciju.
-
Sloj bezbednosti Backend aplikacije nisu direktno izložene internetu. Nginx može da primenjuje ograničenje broja zahteva (rate limiting), ograničenje po IP adresi i filtriranje zaglavlja.
Instalacija i osnovna konfiguracija Nginx-a
# Install Nginx (Ubuntu/Debian)
sudo apt update
sudo apt install nginx -y

# Start and enable the service
sudo systemctl enable --now nginx

# Open HTTP and HTTPS in the firewall
sudo ufw allow 'Nginx Full'

# Test configuration
sudo nginx -t
Upravljanje sa više domena pomoću server blokova
Napravite zasebnu datoteku server bloka za svaki domen. Nginx bira ispravan server blok na osnovu Host zaglavlja dolaznog zahteva.
Primer 1: Node.js aplikacija (port 3000)
server {
    listen 80;
    server_name app1.example.com;

    location / {
        proxy_pass http://localhost:3000;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection 'upgrade';
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_cache_bypass $http_upgrade;
    }
}
Primer 2: PHP aplikacija (WordPress)
server {
    listen 80;
    server_name blog.example.com;
    root /var/www/blog;
    index index.php index.html;

    location / {
        try_files $uri $uri/ /index.php?$args;
    }

    location ~ \.php$ {
        fastcgi_pass unix:/run/php/php8.3-fpm.sock;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        include fastcgi_params;
    }
}# Enable sites
sudo ln -s /etc/nginx/sites-available/app1.example.com /etc/nginx/sites-enabled/
sudo ln -s /etc/nginx/sites-available/blog.example.com /etc/nginx/sites-enabled/
# Test configuration and reload
sudo nginx -t
sudo systemctl reload nginxSSL sertifikat uz Let's Encrypt
Let's Encrypt pruža besplatne SSL/TLS sertifikate. Alat Certbot automatski ažurira Nginx konfiguraciju.
# Install Certbot
sudo apt install certbot python3-certbot-nginx -y

# Get SSL certificate for all domains
sudo certbot --nginx -d app1.example.com -d blog.example.com

# Test automatic renewal
sudo certbot renew --dry-run

# Certbot automatic renewal cron is already set up:
# /etc/cron.d/certbot or systemd timer
💡 Savet: Certbot automatski ažurira Nginx server blokove radi preusmeravanja na HTTPS. Kada dodajete novi domen, prvo napravite HTTP server blok, a zatim pokrenite certbot --nginx -d new-domain.com.
Upstream i balansiranje opterećenja
Ako je pokrenuto više instanci iste aplikacije, osnovno balansiranje opterećenja možete obaviti Nginx upstream blokom:
upstream app_backend {
    # Round-robin (default)
    server localhost:3001;
    server localhost:3002;
    server localhost:3003;
}

server {
    listen 80;
    server_name app.example.com;

    location / {
        proxy_pass http://app_backend;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
Konfiguraciju Nginx reverse proxy-ja lako možete primeniti na Hosted Cloud cloud serverima. Ako hostujete više projekata, preporučujemo i da ojačate bezbednost servera uz naš vodič za SSH hardening. Za zvaničnu Nginx dokumentaciju pogledajte referencu proxy modula.
Često postavljana pitanja
Koliko domena mogu hostovati na jednom serveru?
Sa stanovišta Nginx-a nema praktičnog ograničenja; možete definisati stotine server blokova. Ograničavajući faktor su CPU, RAM i kapacitet protoka vašeg servera. Planirajte kapacitet praćenjem potrošnje resursa svake aplikacije.
Da li da koristim Nginx ili Apache?
Nginx je generalno performantniji za reverse proxy i posluživanje statičkih datoteka. Zahvaljujući arhitekturi zasnovanoj na događajima, Nginx troši manje memorije i obrađuje više istovremenih konekcija. Apache može biti bolji izbor za starije aplikacije koje zahtevaju podršku za .htaccess.
Da li WebSocket konekcije rade kroz reverse proxy?
Da, samo treba da dodate zaglavlja proxy_set_header Upgrade $http_upgrade i proxy_set_header Connection 'upgrade' . Ta podešavanja su već uključena u gore navedeni Node.js primer.
Šta se dešava ako backend aplikacija padne?
Nginx vraća grešku 502 Bad Gateway. Da biste to sprečili: (1) automatski ponovo pokrećite aplikaciju pomoću PM2 ili systemd-a, (2) definišite više instanci u upstream bloku, (3) usmerite neuspele zahteve na drugu instancu pomoću direktive proxy_next_upstream .
Zaključak
Nginx reverse proxy je standardan način za efikasno upravljanje više domena i aplikacija na jednom serveru. Napravite zasebni server blok za svaki domen, automatizujte SSL sertifikate uz Let's Encrypt i po potrebi obavite balansiranje opterećenja upstream blokom. Ne zaboravite da testirate komandom nginx -t pre izmene konfiguracije.
Upravljajte svim projektima na jednom serveru
Postavite Nginx reverse proxy na Hosted Cloud cloud serverima i upravljajte svim domenima iz jedne tačke. Ne pravite kompromis u performansama uz NVMe SSD i veliki protok.
Pogledajte planove cloud servera →Ahmet Yılmaz
Viši inženjer infrastrukture
Sa više od 10 godina iskustva u cloud infrastrukturi i DevOps-u, Ahmet se specijalizovao za Kubernetes, Terraform i arhitekture visoke dostupnosti.
Komentari uskoro