DevOps
CI/CD pipeline, Docker, Kubernetes ve modern deployment pratikleri.
34 makale
Nginx Yapılandırma Rehberi: Reverse Proxy, SSL ve Load Balancing
Nginx'i reverse proxy, SSL termination ve load balancer olarak yapılandırın. Server block, upstream tanımları ve güvenlik ayarlarını detaylı olarak öğrenin.
Laravel Uygulamasını Bulut Sunucuya Deploy Etme Rehberi
Laravel uygulamanızı bulut sunucuya deploy edin. Nginx, PHP-FPM, queue worker ve SSL yapılandırmasını production ortamı için adım adım detaylı uygulayın.
Kubernetes'e İlk Adım: Pod, Service ve Deployment Kavramları
Kubernetes'in temel kavramlarını öğrenin. Pod, Service, Deployment ve Namespace yapılarını pratik örneklerle keşfederek container orkestrasyonuna başlayın.
Terraform ile Altyapıyı Kod Olarak Yönetmek: Başlangıç Rehberi
Terraform ile bulut altyapınızı kod olarak tanımlayın ve yönetin. HCL sözdizimi, provider yapılandırması ve state yönetimini detaylı örneklerle öğrenin.
Mikroservis Mimarisi Nedir? Monolitten Geçiş Stratejileri
Mikroservis mimarisinin avantajlarını ve monolitik yapıdan geçiş stratejilerini öğrenin. API gateway, servis keşfi ve veri yönetimini detaylı inceleyin.
PostgreSQL Performans Optimizasyonu: Index ve Query Tuning Rehberi
PostgreSQL veritabanınızın performansını artırın. Index stratejileri, EXPLAIN ANALYZE kullanımı ve query tuning tekniklerini pratik örneklerle uygulayın.
Docker ile Geliştirme Ortamı Kurma: Sıfırdan Rehber
Docker ile izole ve tekrarlanabilir geliştirme ortamı kurun. Dockerfile yazımı, docker-compose yapılandırması ve volume yönetimini adım adım detaylı öğrenin.
CI/CD Pipeline Nedir? GitHub Actions ile Otomatik Dağıtım
CI/CD pipeline kavramını öğrenin ve GitHub Actions ile Node.js uygulamanız için otomatik test, build ve dağıtım sürecini sıfırdan kurmayı adım adım keşfedin.
Node.js Uygulamasını Production'a Taşıma: PM2 ve Nginx Rehberi
Node.js uygulamanızı PM2 process manager ve Nginx reverse proxy ile production ortamına güvenli şekilde taşıyın. Tam kurulum ve yapılandırma rehberi dahil.
Git Branching Stratejileri: GitFlow, Trunk-Based ve GitHub Flow
Git branching stratejilerini detaylı karşılaştırın. GitFlow, Trunk-Based Development ve GitHub Flow arasında projenize en uygun stratejiyi belirleyin.
REST API Tasarım İlkeleri: Temiz ve Ölçeklenebilir API Geliştirme
REST API tasarımında en iyi uygulamaları öğrenin. Endpoint yapısı, hata yönetimi, versiyonlama ve güvenlik stratejilerini detaylı örneklerle uygulayın.
Redis Cache Kullanımı: Node.js ve Laravel Uygulamalarında Performans
Redis cache katmanını Node.js ve Laravel uygulamalarınıza ekleyin. Session yönetimi, veri önbellekleme ve pub/sub kullanımını detaylı örneklerle öğrenin.
Docker Compose ile Çoklu Servis Yönetimi: Pratik Örnekler
Docker Compose ile web sunucu, veritabanı ve cache servislerini tek komutla yönetin. YAML yapılandırması, networking ve volume örnekleriyle pratik rehber.
GraphQL vs REST API: Hangisini Ne Zaman Kullanmalısınız?
GraphQL ve REST API arasındaki farkları performans, esneklik ve kullanım senaryoları açısından detaylı karşılaştırın. Projeniz için doğru yaklaşımı seçin.
Linux Komut Satırı Temelleri: Geliştiriciler İçin Rehber
Linux komut satırını etkili kullanmayı öğrenin. Dosya yönetimi, izinler, process kontrolü ve shell scripting temellerini pratik örneklerle detaylı keşfedin.
Uptime Monitoring - Alertmanager ile Kesinti Bildirimi Otomasyonu
Bir web sitesinin veya API'nin çöktüğünü müşterilerinizden önce fark etmek, operasyonel güvenilirliğin temel taşıdır. Manuel kontrol yerine otomatik uptime monitoring kurarak HTTP, TCP ve DNS sağlık kontrollerini sürekli çalıştırabilir, Alertmanager ile kesinti anında Slack, PagerDuty veya e-posta b
SLI, SLO ve SLA Nedir? Hizmet Güvenilirliği Metrikleri Rehberi
Bir servisin "güvenilir" olduğunu söylemek yeterli değildir - bunu ölçülebilir metriklerle tanımlamanız gerekir. SLI (Service Level Indicator), SLO (Service Level Objective) ve SLA (Service Level Agreement) bu ölçümün temel yapı taşlarıdır. Google'ın Site Reliability Engineering (SRE) yaklaşımından
GitOps Nedir? ArgoCD ile Kubernetes'e Sürekli Teslimat
Geleneksel CI/CD pipeline'larında deploy komutu dışarıdan tetiklenir ve cluster durumu ile Git arasında sapma (drift) oluşabilir. GitOps, Git repository'sini tek doğru kaynak (single source of truth) olarak kabul eder ve ArgoCD bu kaynağı Kubernetes cluster'ıyla sürekli senkronize tutar. Bu rehberde
Kubernetes'e Giris: Pod, Deployment ve Service Kavramları
Kubernetes (k8s), container'ları otomatik olarak dağıtan, ölçeklendiren ve yöneten açık kaynak bir orkestrasyon platformudur. CNCF'in 2025 anketine göre üretim ortamında Kubernetes kullanan kuruluşların oranı %84'e ulaştı. Bu rehberde Kubernetes'in temel yapı taşlarını - Pod, Deployment, Service, Re
Docker Multi-Stage Build ile Production-Ready Image Oluşturma
Standart bir Dockerfile ile oluşturulan image'lar genellikle build araçları, geliştirme bağımlılıkları ve gereksiz dosyalar içerir. Bu durum image boyutunu şişirir ve saldırı yüzeyini genişletir. Docker multi-stage build, tek bir Dockerfile içinde birden fazla aşama tanımlayarak yalnızca üretim için
Kubernetes HPA ile Otomatik Ölçekleme: Yük Altında Pod Sayısını Artırma
Trafik artışlarında manuel olarak replica sayısını artırmak hem yavaş hem de hata yapmaya açıktır. Kubernetes Horizontal Pod Autoscaler (HPA), CPU kullanımı, bellek tüketimi veya özel metriklere göre Pod sayısını otomatik olarak artırıp azaltır. Bu rehberde HPA'yı sıfırdan yapılandırmayı, Metrics Se
Helm Chart Nedir? Kubernetes Uygulama Dağıtımını Standardize Etmek
Kubernetes uygulamaları onlarca YAML dosyasından oluşabilir: Deployment, Service, ConfigMap, Secret, Ingress ve daha fazlası. Her ortam (dev, staging, prod) için bu dosyaları ayrı ayrı yönetmek hata yapmaya açıktır. Helm, Kubernetes için bir paket yöneticisidir ve bu YAML dosyalarını parametrik "cha
Container Registry Seçimi: Docker Hub, GitHub Packages ve Self-Hosted
Container image'larınızı nerede saklayacağınız güvenlik, maliyet ve CI/CD hızını doğrudan etkiler. Docker Hub'ın rate limit kısıtlamaları, GitHub Packages'ın CI entegrasyonu ve self-hosted Harbor'ın tam kontrol avantajı farklı senaryolarda öne çıkar. Bu rehberde popüler container registry seçenekler
Kubernetes Namespace ile Multi-Tenant Ortam Yönetimi
Tek bir Kubernetes cluster'ını birden fazla ekip, proje veya müşteri arasında paylaştırmak maliyet avantajı sağlar ancak izolasyon olmadan güvenlik ve kaynak çakışmaları kaçınılmazdır. Namespace'ler mantıksal bölümleme sunar; ResourceQuota, LimitRange, NetworkPolicy ve RBAC ile bu bölümleri güvenli
GitHub Actions ile CI/CD Pipeline Kurma: Node.js Örneği
Manuel test ve deploy süreçleri hem yavaş hem de hata yapmaya açıktır. GitHub Actions, kodunuz push edildiğinde otomatik olarak test, build ve deploy adımlarını çalıştıran ücretsiz bir CI/CD platformudur. Bu rehberde Node.js uygulaması için test, Docker image build, güvenlik taraması ve Kubernetes d
Terraform ile Bulut Altyapısını Kod Olarak Yönetmek
Sunucu ve ağ kaynaklarını web panelinden tıklayarak oluşturmak, tekrarlanabilirlik ve denetim açısından ciddi riskler taşır. Terraform, altyapınızı kod olarak tanımlamanızı sağlayan açık kaynaklı bir IaC aracıdır. Bu rehberde HCL söz dizimi, state yönetimi, modül yapısı ve production ortamı için en
Ansible ile Sunucu Yapılandırma Otomasyonu: Playbook Yazımı
Onlarca sunucuya aynı paketleri kurmak, konfigürasyon dosyalarını dağıtmak ve servisleri yeniden başlatmak SSH ile tek tek yapıldığında saatler alır ve hata riski yüksektir. Ansible, agentless mimarisiyle SSH üzerinden sunucularınızı YAML tabanlı playbook'larla yapılandırır. Bu rehberde inventory yö
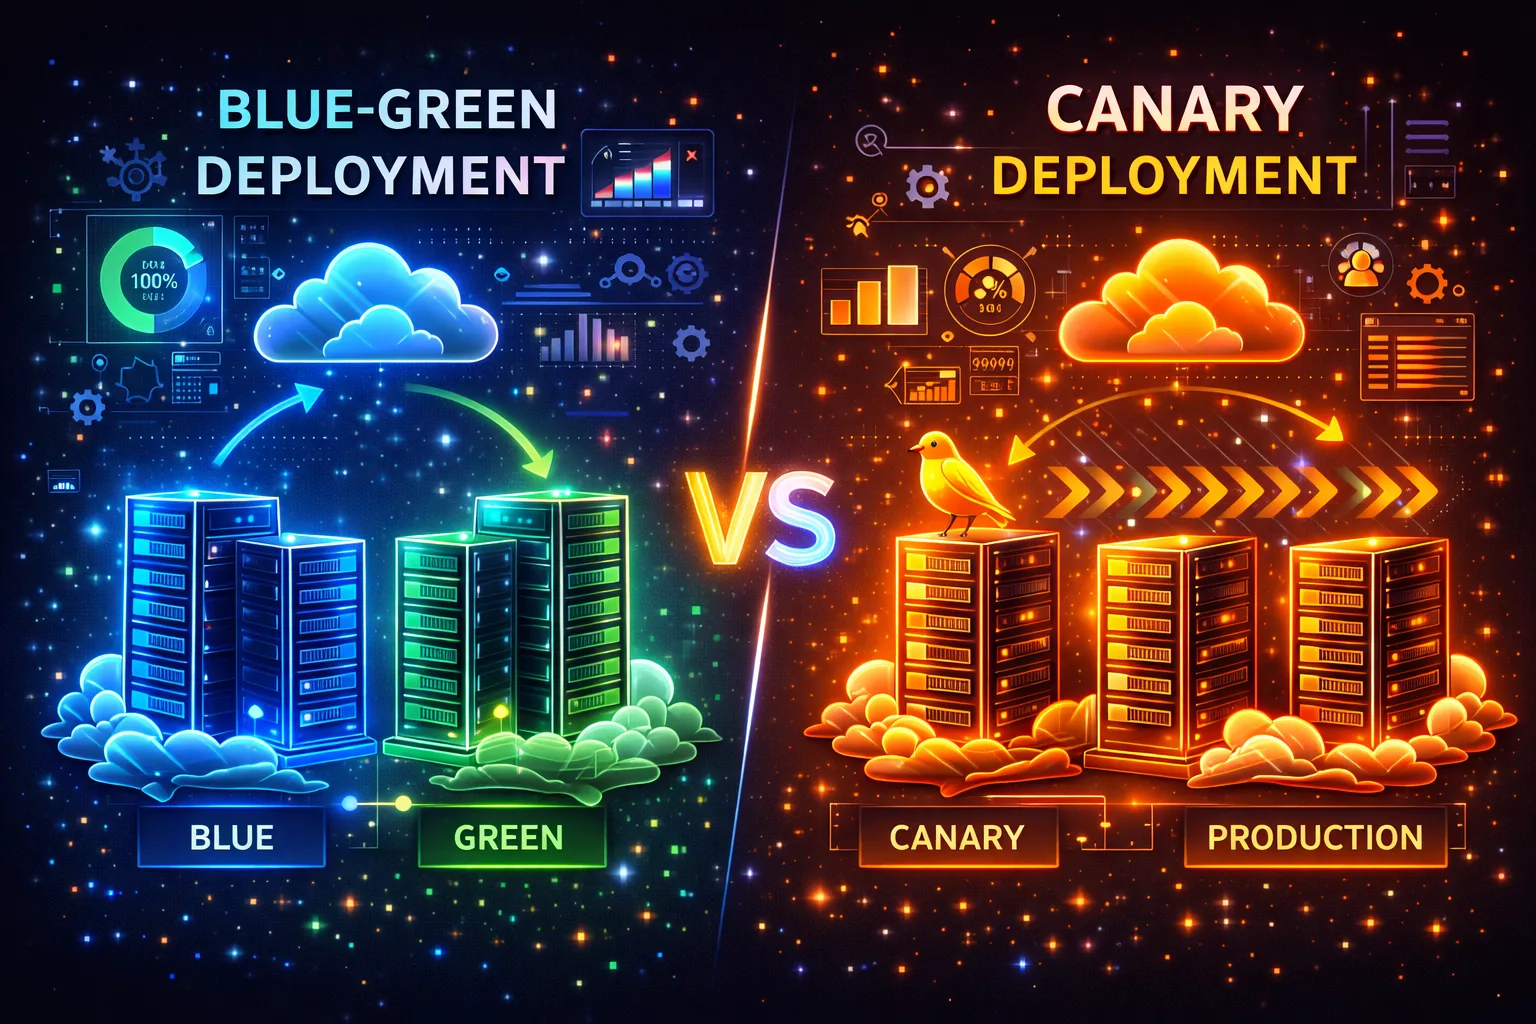
Blue-Green ve Canary Deployment Stratejileri: Sıfır Downtime
Uygulama güncellemelerinde kullanıcıların kesinti yaşaması kabul edilemez. Blue-Green deployment iki ortam arasında anlık geçiş yaparken, Canary deployment trafiğin küçük bir yüzdesini yeni sürüme yönlendirerek riski minimize eder. Bu rehberde her iki stratejiyi Kubernetes ve Nginx örnekleriyle karş
Monorepo Yapısında CI/CD: Turborepo ve GitHub Actions Entegrasyonu
Birden fazla uygulama ve paketi tek bir repository'de yonetmek, dogru araçlar olmadan kaosa donusebilir. Turborepo, akıllı caching ve task pipeline mekanizmasıyla monorepo projelerinde CI/CD süreçlerini dramatik şekilde hızlandırır. Bu rehberde Turborepo kurulumundan GitHub Actions entegrasyonuna, r
Infrastructure as Code ile Disaster Recovery Planı Oluşturmak
Sunucu arızaları, veri merkezi kesintileri veya siber saldırılar her an gerçekleşebilir. Infrastructure as Code (IaC) ile disaster recovery planınızı kod olarak tanımlayarak, felaket anında dakikalar içinde altyapınızı yeniden oluşturabilirsiniz. Bu rehberde RPO/RTO kavramlarından Terraform multi-re
Prometheus + Grafana ile Sunucu İzleme Stack'i Kurma
Sunucularınızın CPU, bellek, disk ve ağ metriklerini gerçek zamanlı izlemek, sorunları proaktif olarak tespit etmenin temelidir. Prometheus metrik toplama ve sorgulama, Grafana ise görselleştirme katmanı olarak birlikte mükemmel bir monitoring stack oluşturur. Bu rehberde kurulumdan dashboard oluştu
ELK Stack ile Merkezi Log Yönetimi
Birden fazla sunucu ve uygulamadan gelen logları tek tek SSH ile kontrol etmek verimsiz ve hata yapmaya açıktır. ELK Stack (Elasticsearch, Logstash, Kibana) ile tüm loglarınızı merkezi bir noktada toplayabilir, arayabilir ve görselleştirebilirsiniz. Bu rehberde ELK mimarisinden Docker Compose kurulu
OpenTelemetry ile Distributed Tracing - Mikroservis Sorun Tespiti
Mikroservis mimarisinde bir kullanıcı isteği birden fazla servisten geçer ve herhangi bir noktadaki gecikme veya hata, tüm zinciri etkiler. Geleneksel log analizi ile hangi servisin darboğaz yarattığını bulmak saatler sürebilir. OpenTelemetry ile distributed tracing kurarak her isteğin servisler ara
Container Güvenliği: Docker Image Tarama ve Güvenli Hale Getirme
Container'lar uygulama dağıtımını kolaylaştırır ancak yanlış yapılandırılmış container'lar ciddi güvenlik riskleri oluşturur. Snyck'in 2024 raporuna göre Docker Hub'daki popüler image'ların %75'i bilinen güvenlik açıkları içermektedir. Bu rehberde Docker image tarama, minimal base image kullanımı, r