Automatizacija konfiguracije servera pomoću Ansible-a: pisanje playbook-ova
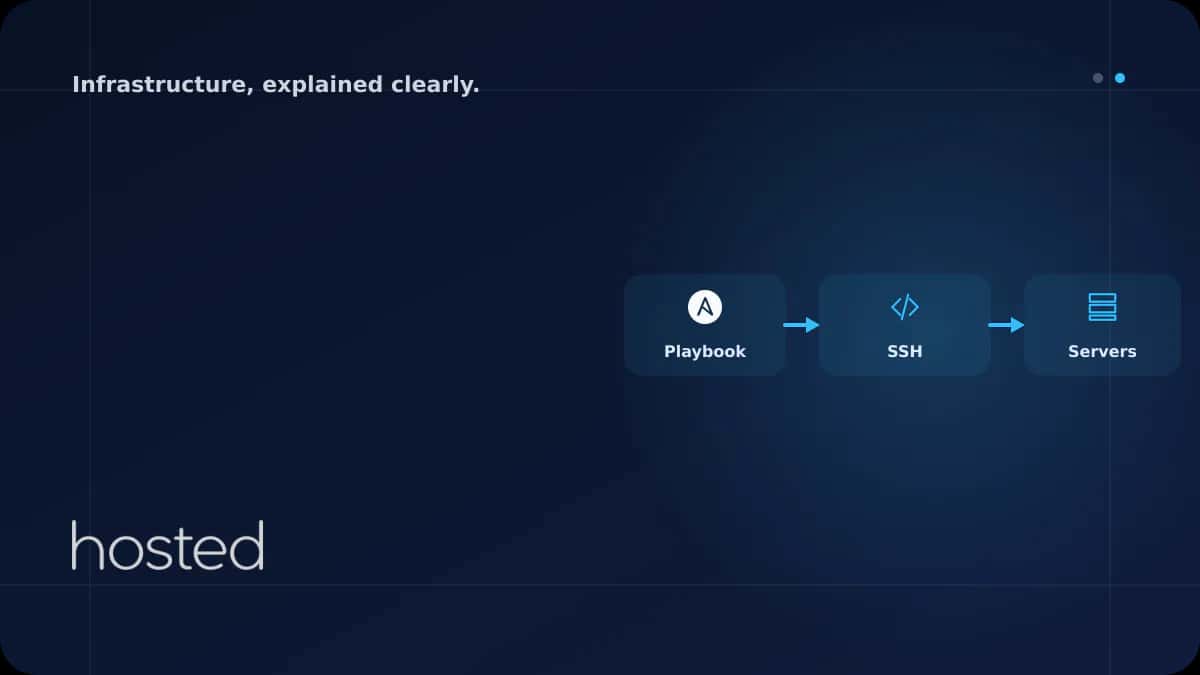
Ansible bez agenta konfiguriše više servera preko SSH-a pomoću YAML playbook-ova umesto ručnog rada. Vodič obuhvata inventar, pisanje playbook-ova, strukturu rola i idempotentnu automatizaciju.
Merve Arslan
Stručnjak za WordPress i hosting
Instaliranje istih paketa na desetine servera, distribucija konfiguracionih datoteka i restart servisa traju satima kada se rade ručno preko SSH-a, uz veliki rizik od grešaka. Ansible koristi arhitekturu bez agenta i konfiguriše vaše servere preko SSH-a pomoću playbook-ova zasnovanih na YAML-u. Ovaj vodič obuhvata upravljanje inventarom, pisanje playbook-ova, strukturu rola i prakse idempotentne automatizacije.
Osnove Ansible-a
Najveća prednost Ansible-a je to što ne zahteva instalaciju agenta na ciljnim serverima. Dovoljni su SSH povezivanje i Python. Playbook-ove pokrećete sa svoje kontrolne mašine (laptopa ili CI runnera).
| Pojam | Opis | Primer |
|---|---|---|
| Inventar | Lista servera kojima se upravlja | hosts.yml |
| Playbook | YAML definicija zadataka koje treba izvršiti | setup-web.yml |
| Zadatak (task) | Jedan korak operacije | apt install nginx |
| Rola (role) | Paket zadataka za višekratnu upotrebu | roles/nginx/ |
Upravljanje inventarom
Inventar definiše na koje servere se Ansible povezuje. Grupisanjem servera možete primenjivati različite playbook-ove na različite grupe.
all:
  children:
    webservers:
      hosts:
        web-01:
          ansible_host: 10.0.1.10
        web-02:
          ansible_host: 10.0.1.11
    databases:
      hosts:
        db-01:
          ansible_host: 10.0.2.10
  vars:
    ansible_user: deploy
    ansible_ssh_private_key_file: ~/.ssh/deploy_key
Pisanje playbook-ova
Playbook je uređena lista zadataka koji se izvršavaju na serverima. Svaki zadatak koristi Ansible modul i treba da bude idempotentan - višestruko pokretanje istog playbook-a treba da daje isti rezultat.
---
- name: Configure web servers
  hosts: webservers
  become: true
  tasks:
    - name: Install Nginx
      apt:
        name: nginx
        state: present
        update_cache: true

    - name: Copy Nginx configuration
      template:
        src: templates/nginx.conf.j2
        dest: /etc/nginx/sites-available/default
      notify: Restart Nginx

    - name: Allow HTTP/HTTPS in UFW
      ufw:
        rule: allow
        port: "{{ item }}"
      loop:
        - "80"
        - "443"

  handlers:
    - name: Restart Nginx
      service:
        name: nginx
        state: restarted
💡 Savet: Handleri se pokreću samo kada zadatak koji ih aktivira napravi izmenu. Ako se konfiguracija Nginx-a nije promenila, servis neće biti restartovan. To je ključni deo idempotentnog ponašanja.
Za provizionisanje infrastrukture pogledajte naš vodič za Terraform IaC. Za CI/CD integraciju pogledajte naš GitHub Actions vodič. Za bezbednost SSH-a pročitajte naš vodič za SSH hardening. Ansible dokumentacija i Ansible Galaxy su vredni dodatni izvori.
Često postavljana pitanja
Koja je razlika između Ansible-a i Terraform-a?
Terraform služi za kreiranje infrastrukture (serveri, mreže, DNS), dok Ansible služi za konfigurisanje postojećih servera (instalacija paketa, distribucija datoteka, upravljanje servisima). Kreiranje servera pomoću Terraform-a i njihovo konfigurisanje pomoću Ansible-a čest je pristup.
Šta znači idempotentan?
Znači da višestruko pokretanje istog playbook-a daje isti rezultat. Ako je Nginx već instaliran, neće biti ponovo instaliran; ako je datoteka već ispravna, neće biti ponovo kopirana. To vam omogućava da bezbedno ponovo pokrećete playbook-ove.
Šta je Ansible Galaxy?
Ansible Galaxy je platforma za deljenje rola koje je napravila zajednica. Možete pronaći gotove role za uobičajena podešavanja poput Nginx-a, Docker-a i PostgreSQL-a i koristiti ih u svojim playbook-ovima.
Kako upravljati tajnama pomoću Ansible Vault-a?
Datoteke sa promenljivama možete šifrovati pomoću ansible-vault encrypt. Šifrovane datoteke mogu se bezbedno komitovati u Git. Prilikom pokretanja playbook-ova koristite --ask-vault-pass da biste bili upitani za lozinku.
Zaključak
Automatizacijom konfiguracije servera pomoću Ansible-a dobijate doslednost, brzinu i ponovljivost. Grupišite servere pomoću inventara, definišite konfiguraciju playbook-ovima i napravite strukture za višekratnu upotrebu pomoću rola. Tajnama upravljajte bezbedno pomoću Ansible Vault-a.
Automatizujte konfiguraciju svojih servera
Brzo podesite svoju Ansible automatizaciju uz Hosted Cloud servere.
Istražite pakete cloud servera →Merve Arslan
Stručnjak za WordPress i hosting
Autorka vodiča o optimizaciji performansi WordPress-a, izboru hostinga i infrastrukturi za e-trgovinu.
Komentari uskoro