DevOps
CI/CD pipeline-ovi, Docker, Kubernetes i savremene prakse isporuke.
32 članaka
Vodič za konfiguraciju Nginx-a: reverse proxy, SSL i load balancing
Podesite Nginx kao reverse proxy, tačku za SSL terminaciju i load balancer. Upoznajte server blokove, upstream definicije i bezbednosna podešavanja.
Osnove Linux komandne linije: vodič za programere
Naučite da efikasno koristite Linux komandnu liniju. Upoznajte upravljanje datotekama, dozvole, kontrolu procesa i osnove shell skriptovanja uz praktične primere.
GraphQL vs REST API: šta kada koristiti?
Uporedite GraphQL i REST API prema performansama, fleksibilnosti i slučajevima upotrebe. Izaberite pravi pristup za svoj projekat.
Upravljanje aplikacijama sa više servisa uz Docker Compose: praktični primeri
Upravljajte veb serverom, bazom podataka i kešom jednom komandom uz Docker Compose. Praktičan vodič sa YAML konfiguracijom, umrežavanjem i primerima volumena.
Korišćenje Redis keša: ubrzanje Node.js i Laravel aplikacija
Dodajte Redis sloj keširanja u svoje Node.js i Laravel aplikacije. Naučite upravljanje sesijama, keširanje podataka i pub/sub uz detaljne primere.
Principi dizajna REST API-ja: izrada čistih i skalabilnih API-ja
Upoznajte najbolje prakse dizajna REST API-ja. Primenite strukturu endpointa, obradu grešaka, verzionisanje i bezbednosne strategije uz detaljne primere.
Git strategije grananja: GitFlow, Trunk-Based i GitHub Flow
Detaljno uporedite git strategije grananja. Među GitFlow-om, Trunk-Based Development-om i GitHub Flow-om odredite najbolju strategiju za svoj projekat.
Node.js u produkciji: vodič za PM2 i Nginx
Bezbedno pokrenite Node.js aplikaciju u produkciji uz PM2 menadžer procesa i Nginx reverse proxy. Uključen kompletan vodič za instalaciju i konfiguraciju.
Šta je CI/CD? Automatizovana isporuka pomoću GitHub Actions
Upoznajte koncept CI/CD pipeline-a i od nule podesite automatsko testiranje, build i isporuku svoje Node.js aplikacije pomoću GitHub Actions.
Postavljanje razvojnog okruženja pomoću Docker-a: od nule
Postavite izolovano i ponovljivo razvojno okruženje pomoću Docker-a. Korak po korak naučite pisanje Dockerfile-a, docker-compose konfiguraciju i upravljanje volume-ima.
Šta je mikroservisna arhitektura? Strategije migracije sa monolita
Upoznajte prednosti mikroservisne arhitekture i strategije migracije sa monolita. Detaljno istražite API gateway, otkrivanje servisa i upravljanje podacima.
Kubernetes za početnike: Pod-ovi, Service-i i Deployment-i
Upoznajte osnovne koncepte Kubernetesa. Uz praktične primere otkrijte Pod-ove, Service-e, Deployment-e i Namespace-ove i započnite orkestraciju kontejnera.
Deploy Laravel aplikacije na cloud server: kompletan vodič
Postavite svoju Laravel aplikaciju na cloud server. Korak po korak podesite Nginx, PHP-FPM, queue workere i SSL za produkciju.
Šta su SLI, SLO i SLA? Vodič kroz metrike pouzdanosti servisa
SLI, SLO i SLA definišu pouzdanost servisa merljivim metrikama, po uzoru na Googleov SRE pristup. Vodič objašnjava svaki pojam primerima i prikazuje izračunavanje error budgeta.
Nadzor dostupnosti: automatizacija obaveštenja o prekidu rada uz Alertmanager
Automatizovani nadzor dostupnosti izvršava HTTP, TCP i DNS provere i šalje obaveštenja preko Alertmanager-a kada dođe do prekida. Vodič obuhvata Blackbox Exporter, alert pravila i dežurstva.
Distribuirano praćenje pomoću OpenTelemetry-ja: otklanjanje problema u mikroservisima
Distribuirano praćenje pomoću OpenTelemetry-ja prati svaki zahtev kroz mikroservise preko trace ID-jeva i određuje kašnjenje do milisekunde. Vodič obuhvata arhitekturu i integraciju SDK-a.
Centralizovano upravljanje logovima pomoću ELK Stack-a
ELK Stack (Elasticsearch, Logstash, Kibana) omogućava prikupljanje, pretragu i vizualizaciju logova sa više servera na jednom mestu. Vodič obrađuje arhitekturu, Docker Compose, Logstash i Kibanu.
Postavljanje sistema za nadzor servera pomoću Prometheus + Grafana
Nadzor CPU-a, memorije, diska i mrežnih metrika servera u realnom vremenu osnova je proaktivnog otkrivanja problema. Prometheus i Grafana zajedno čine odličan sistem za nadzor.
Izrada plana oporavka od katastrofe pomoću Infrastructure as Code
Otkazi servera, ispadi data centra ili sajber napadi mogu se desiti u bilo kom trenutku. Plan oporavka od katastrofe definišite kao kod i infrastrukturu ponovo kreirajte za nekoliko minuta.
CI/CD u monorepo strukturi: integracija Turborepo i GitHub Actions
Podesite CI/CD pipeline-ove u monorepou uz Turborepo i GitHub Actions. Pipeline zadataka, udaljeno keširanje, affected filter i poređenje sa polyrepom.
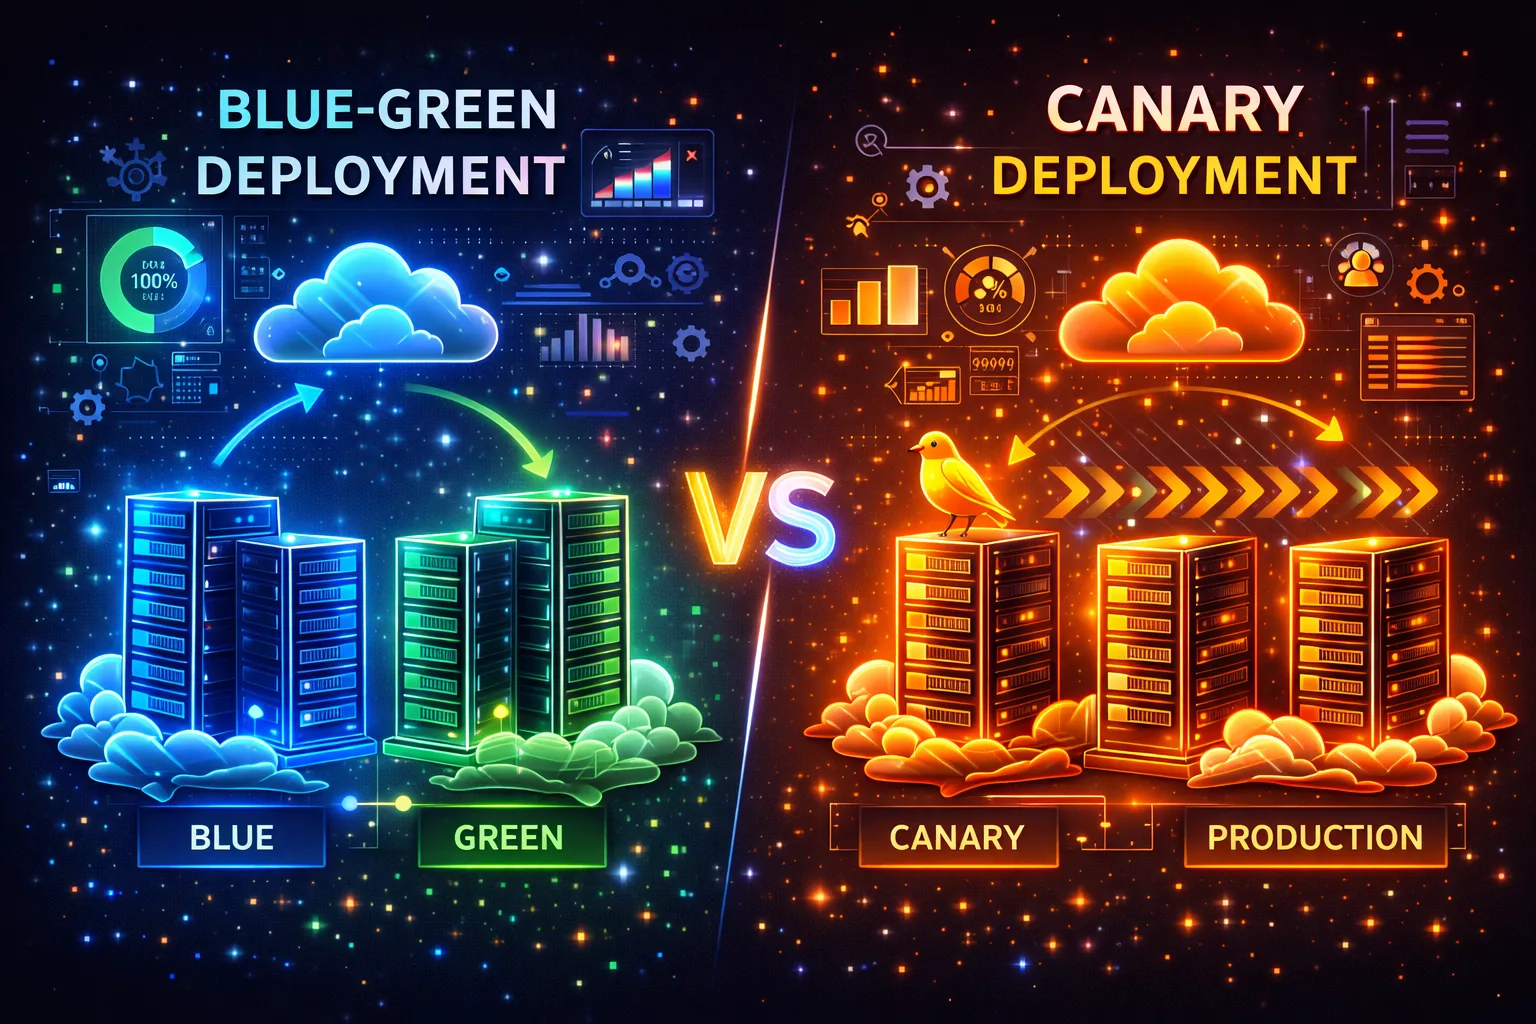
Blue-Green i Canary strategije deploymenta: ažuriranja bez zastoja
Ostvarite ažuriranja bez zastoja uz Blue-Green i Canary strategije deploymenta. Ovaj vodič poredi obe strategije na primerima za Kubernetes i Nginx.
Automatizacija konfiguracije servera pomoću Ansible-a: pisanje playbook-ova
Ansible bez agenta konfiguriše više servera preko SSH-a pomoću YAML playbook-ova umesto ručnog rada. Vodič obuhvata inventar, pisanje playbook-ova, strukturu rola i idempotentnu automatizaciju.
Šta je GitOps? Kontinuirana isporuka na Kubernetes uz ArgoCD
Upoznajte GitOps pristup i kontinuiranu isporuku na Kubernetes uz ArgoCD. Instalacija, sinhronizacija aplikacija i najbolje prakse za produkciju.
Upravljanje cloud infrastrukturom kao kodom uz Terraform
Terraform vam omogućava da servere i mrežne resurse definišete kao kod, što infrastrukturu čini ponovljivom i podložnom reviziji. Vodič obuhvata HCL sintaksu, stanje, module i prakse za produkciju.
Izrada CI/CD pipeline-a pomoću GitHub Actions: primer za Node.js
GitHub Actions automatski pokreće testiranje, izgradnju i isporuku pri svakom slanju koda. Vodič gradi kompletan Node.js pipeline sa Docker image-om, bezbednosnim skeniranjem i isporukom na Kubernetes.
Upravljanje multi-tenant okruženjem pomoću Kubernetes Namespace-ova
Postavite multi-tenant Kubernetes okruženja pomoću Namespace-ova. Vodič za ResourceQuota, LimitRange, NetworkPolicy i RBAC radi izolacije i upravljanja resursima.
Izbor container registryja: Docker Hub, GitHub Packages i samostalno hostovan Harbor
Gde čuvate svoje container image-e direktno utiče na bezbednost, troškove i brzinu CI/CD-a. Poredimo Docker Hub, GitHub Packages i samostalno hostovan Harbor.
Šta je Helm chart? Standardizacija Kubernetes deploymenta
Pakujte i isporučujte Kubernetes aplikacije pomoću Helm chartova. Vodič kroz izradu charta, values.yaml, funkcije šablona i upravljanje Helm repozitorijumima.
Kubernetes HPA: automatsko skaliranje Pod-ova pod opterećenjem
Ručno podešavanje broja replika tokom naglih skokova saobraćaja sporo je i podložno greškama. Ovaj vodič obuhvata konfiguraciju HPA-a od nule, postavljanje Metrics Servera i najbolje prakse za produkciju.
Docker Multi-Stage Build: izrada image-a spremnih za produkciju
Standardni Dockerfile-ovi obično u završni image uključuju alate za izgradnju, razvojne zavisnosti i nepotrebne datoteke. To uvećava veličinu image-a i povećava površinu za napad.
Uvod u Kubernetes: pojmovi Pod, Deployment i Service
Upoznajte osnovne gradivne blokove Kubernetesa - Pod, Deployment, Service, ReplicaSet i Namespace - uz praktične YAML primere i podignite svoj prvi klaster.
Bezbednost kontejnera: skeniranje i zaštita Docker image-a
Kontejneri pojednostavljuju isporuku aplikacija, ali pogrešno konfigurisani kontejneri stvaraju ozbiljne bezbednosne rizike. Prema Snyk izveštaju za 2024. godinu, 75% popularnih image-a na Docker Hub-u sadrži poznate ranjivosti.