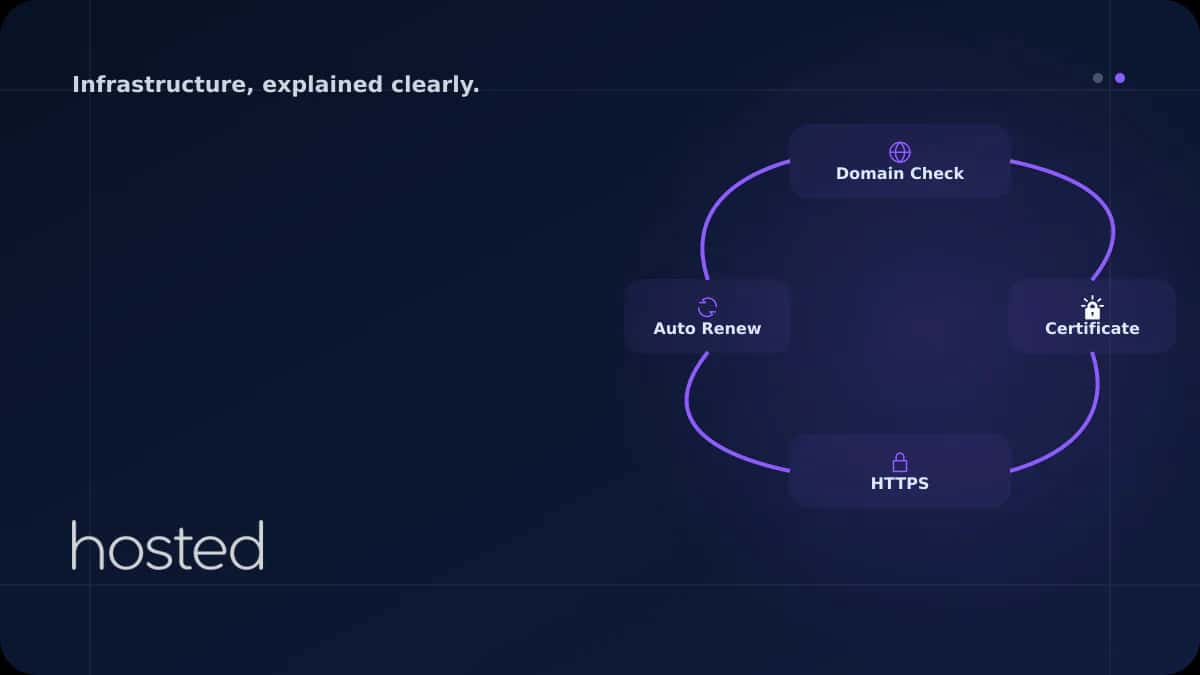
Besplatan SSL uz Let's Encrypt: podešavanje automatske obnove
Let's Encrypt izdaje besplatne DV sertifikate koji važe 90 dana. Vodič prikazuje instalaciju certbota, prvi sertifikat i automatsku obnovu za neprekidan HTTPS.
Merve Arslan
Stručnjak za WordPress i hosting
Let's Encrypt je sertifikaciono telo koje izdaje besplatne DV (Domain Validation) SSL/TLS sertifikate sa ciljem da šifrovanje internet saobraćaja postane široko rasprostranjeno. Od 2024. godine najveći je svetski provajder sertifikata sa više od 300 miliona aktivnih sertifikata. Sertifikati važe 90 dana, a konfigurisanjem automatske obnove pomoću certbota možete obezbediti neprekidan HTTPS.
Instalacija Certbota i prvi sertifikat
# Install Certbot (Ubuntu/Debian)
sudo apt update
sudo apt install certbot python3-certbot-nginx -y

# Automatic certificate setup with Nginx
sudo certbot --nginx -d example.com -d www.example.com

# Or standalone mode (without stopping nginx)
sudo certbot certonly --webroot -w /var/www/html \
  -d example.com -d www.example.com

# Certificate files:
# /etc/letsencrypt/live/example.com/fullchain.pem
# /etc/letsencrypt/live/example.com/privkey.pem
Nginx SSL konfiguracija
# HTTP -> HTTPS redirect
server {
    listen 80;
    server_name example.com www.example.com;
    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl http2;
    server_name example.com www.example.com;

    ssl_certificate     /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;

    # Secure TLS configuration
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_prefer_server_ciphers off;
    ssl_session_cache shared:SSL:10m;

    # HSTS
    add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;

    root /var/www/html;
}
Konfiguracija automatske obnove
Let's Encrypt sertifikati važe 90 dana. Certbotov tajmer za automatsku obnovu obično se aktivira tokom instalacije. Testirajte proces obnove i proverite da li cron/systemd tajmer radi.
# Run renewal test (does not actually renew)
sudo certbot renew --dry-run

# Check systemd timer status
sudo systemctl status certbot.timer

# If you want to add a manual cron:
# 0 3 * * * certbot renew --quiet --deploy-hook "systemctl reload nginx"

# View certificate information
sudo certbot certificates

# Wildcard certificate (requires DNS challenge)
sudo certbot certonly --manual --preferred-challenges dns \
  -d "*.example.com" -d example.com
💡 Savet: Wildcard sertifikati zahtevaju DNS izazov (DNS challenge) i integraciju sa DNS API-jem radi automatske obnove. Certbot dodaci dostupni su za DNS provajdere kao što su Cloudflare, DigitalOcean i Route53. Primer: certbot --dns-cloudflare
Detaljne informacije o vrstama SSL/TLS sertifikata potražite u našem vodiču o vrstama SSL/TLS sertifikata. Za konfiguraciju Nginxa pogledajte naš vodič za Nginx reverse proxy. Za bezbednost servera pogledajte našu kontrolnu listu za ojačavanje sistema. Izgradite svoju infrastrukturu uz podršku za besplatan SSL na Hosted Cloud cloud serverima.
Često postavljana pitanja
Da li je Let's Encrypt sertifikat bezbedan kao plaćeni sertifikati?
Da, po snazi šifrovanja Let's Encrypt DV sertifikati identični su plaćenim DV sertifikatima. Razlika je samo u nivou validacije. Za sajtove elektronske trgovine mogu se preferirati OV/EV sertifikati, ali je kvalitet šifrovanja isti.
Šta se dešava ako obnova sertifikata ne uspe?
Certbot pokušava obnovu 30 dana pre isteka sertifikata. Ako ne uspe, pokušava ponovo više puta. Ako sertifikat istekne, vaš sajt će prikazivati HTTPS upozorenje. Podesite obaveštenja nakon obnove pomoću deploy-hook.
Šta je ograničenje broja zahteva i kako ga zaobići?
Let's Encrypt primenjuje ograničenje od 50 sertifikata po domenu nedeljno. Tokom testiranja koristite zastavicu --staging za neograničene testove u staging okruženju. Pre izdavanja produkcionih sertifikata proverite postupak u staging okruženju.
Mogu li da dobijem jedan sertifikat za više domena?
Da, pomoću SAN (Subject Alternative Name) sertifikata u jedan sertifikat možete uneti do 100 domena. Dodajte ih višestrukim navođenjem parametra -d u Certbotu: -d a.com -d b.com -d c.com
Zašto je period od 90 dana tako kratak?
Kratak period donosi bezbednosnu prednost: ograničava se trajanje uticaja kompromitovanog sertifikata. Takođe podstiče automatsku obnovu i čini automatizaciju upravljanja sertifikatima obaveznom. Trajanje nije problem kada se jednom podesi automatska obnova pomoću Certbota.
Zaključak
Dobijanje besplatnog SSL sertifikata uz Let's Encrypt i konfigurisanje automatske obnove traje nekoliko minuta. Automatizujte prelazak na HTTPS pomoću Certbotove integracije sa Nginxom, povećajte bezbednost uz HSTS i zaštitite sve svoje poddomene wildcard sertifikatima.
Bezbedan hosting uz besplatan SSL
Uz Hosted Cloud cloud servere dobijate integraciju sa Let's Encrypt i podršku za automatsku obnovu SSL sertifikata.
Istražite cloud server pakete →Merve Arslan
Stručnjak za WordPress i hosting
Autorka vodiča o optimizaciji performansi WordPress-a, izboru hostinga i infrastrukturi za e-trgovinu.
Komentari uskoro